

Em resumo
- Para proteger a empresa contra ameaças cibernéticas no Microsoft 365, comece pelas identidades: o objetivo dos ataques é comprometer credenciais, sobretudo de contas privilegiadas.
- A MFA bloqueia mais de 99,2% dos ataques de comprometimento de conta, segundo a Microsoft, e é obrigatória no centro de administração do Microsoft 365 desde 2025.
- Poucas contas administrativas, separadas das de uso diário e com acesso elevado só quando necessário, reduzem muito o dano de um roubo de credencial.
- Convidados externos esquecidos e configurações padrão abrem brechas: revise acessos com regularidade e use acesso condicional.
Para proteger a empresa contra ameaças cibernéticas no Microsoft 365 e no Azure, comece pelas identidades: ative a autenticação multifator (MFA) em todas as contas, limite as contas com privilégio elevado, revise o acesso de usuários externos e aplique configurações avançadas, como acesso condicional. Essas quatro medidas atacam o objetivo central dos ataques atuais, que é comprometer credenciais de usuários privilegiados e, muitas vezes, sequestrar o ambiente inteiro.
Uma falha simples de configuração pode abrir caminho para invasão, vazamento de dados e interrupção das operações. Abaixo, o que fazer em cada medida, com links para os guias oficiais da Microsoft. O foco aqui são acessos e contas. Para proteger o conteúdo em si (classificação e DLP), veja segurança de dados na empresa.
1. Por que ativar a MFA em todas as contas?
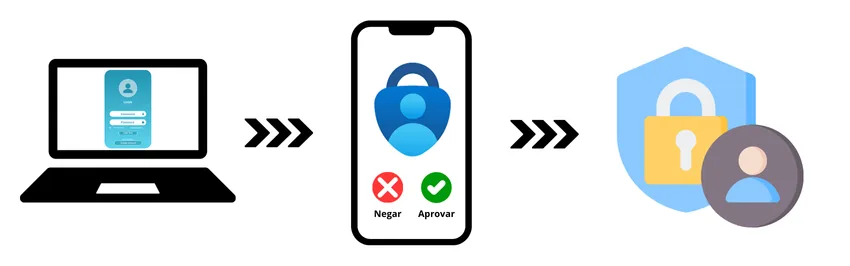
A autenticação multifator exige um segundo fator além da senha: um aplicativo autenticador, uma chave de segurança ou uma biometria. Assim, o invasor que descobriu a senha de um usuário não entra sozinho. Sem MFA, quem tem a senha acessa livremente sistemas críticos.
Segundo a pesquisa da Microsoft citada em sua documentação, a MFA pode bloquear mais de 99,2% dos ataques de comprometimento de conta.
Como fazer:
- Exija MFA para todos os usuários, não só para administradores. Sem licença que inclua acesso condicional, ative os padrões de segurança do Entra ID.
- Dê preferência a métodos resistentes a phishing, como passkeys (FIDO2). Nunca aprove um pedido de acesso que você não iniciou.
- Siga o tutorial de MFA do Microsoft Entra.
2. Como restringir o número de contas com privilégios elevados?
Contas administrativas são o alvo principal dos criminosos. Quanto menos contas privilegiadas existirem, menor a chance de que uma seja comprometida. A Microsoft recomenda manter menos de cinco administradores globais, conforme as boas práticas de funções do Entra ID.
Recomendações essenciais:
- Use a conta administrativa apenas quando necessário e crie um perfil separado para o trabalho do dia a dia, sem acesso a e-mail e navegação.
- Adote o acesso Just-in-Time (JIT): o privilégio elevado só existe por tempo limitado, quando solicitado. No Entra ID isso é feito com o Privileged Identity Management, que depende de licenciamento específico.
- Mantenha ao menos duas contas de acesso de emergência protegidas, para o caso de bloqueio.
- Atribua permissões por função e pelo menor privilégio, inclusive no Azure, com o controle de acesso baseado em função (RBAC).
3. Como revisar e limitar o acesso de usuários externos?
Muitas organizações concedem permissões a usuários externos e esquecem de removê-las depois do uso. É um erro crítico, que pode levar a acesso indevido anos depois do projeto terminado.
Ações recomendadas:
- Defina regras claras para conceder acesso a convidados: quem pode convidar, a quais sites e por quanto tempo.
- Faça revisões periódicas e remova quem não precisa mais. As revisões de acesso do Entra ID automatizam esse ciclo, mas dependem de licenciamento específico (Entra ID Governance).
- Entenda como funcionam os convidados e a colaboração B2B no Microsoft Entra.
4. Que configurações de segurança avançadas aplicar?
Configurações inadequadas deixam a empresa vulnerável. A Microsoft recomenda políticas e ajustes que endurecem o ambiente do Microsoft 365 e do Azure:
- Habilitar o acesso condicional para restringir acessos suspeitos, por exemplo exigindo MFA fora da rede da empresa, bloqueando autenticação legada e exigindo dispositivo em conformidade. Veja a visão geral do acesso condicional.
- Monitorar tentativas de login e atividades incomuns, com os logs de entrada do Entra ID e os alertas do Microsoft Defender.
- Aplicar políticas de senha seguras e proibir senhas fracas e já vazadas.
- Gerenciar os dispositivos que acessam os dados, com Microsoft Intune, para que só equipamentos protegidos entrem.
A hora de agir é agora
Essas recomendações valem para empresas de todos os portes e segmentos. O aumento dos incidentes de comprometimento de identidades tem causado interrupções graves em operações, com prejuízo financeiro, vazamento de dados e dano à reputação. Quem ainda não implementou essas práticas fica mais exposto a cada dia.
Para configurar e fortalecer o ambiente, conheça os serviços de segurança da Brizmo e a página de Microsoft Entra ID. Mesmo com identidades bem protegidas, tenha cópia do que importa: veja backup corporativo confiável.
Perguntas frequentes
O que é um ataque de identidade?
É um ataque que busca roubar ou usar credenciais de usuário (senha, token de sessão) para entrar como se fosse a pessoa. Em ambiente de nuvem, o alvo preferido são contas privilegiadas, porque dão controle sobre o ambiente inteiro.
A MFA realmente protege contra ataques com senha vazada?
Sim, na grande maioria dos casos. A Microsoft informa que a MFA bloqueia mais de 99,2% dos ataques de comprometimento de conta. A proteção é ainda melhor com métodos resistentes a phishing, como passkeys, porque o fator não pode ser repassado a um site falso.
Quantos administradores globais uma empresa deve ter?
O mínimo possível. A recomendação da Microsoft é ter menos de cinco administradores globais e usar funções mais específicas para o restante, além de duas contas de emergência guardadas com cuidado.
O Azure AD ainda existe?
O nome foi substituído por Microsoft Entra ID. O serviço é o mesmo, com novos recursos. Guias e telas antigas que citam Azure Active Directory continuam úteis, mas o termo atual para buscas e documentação é Entra ID.
Acesso condicional exige alguma licença específica?
Sim. O acesso condicional exige Microsoft Entra ID P1 ou P2, que já vem em planos como o Microsoft 365 Business Premium. Sem essa licença, os padrões de segurança do Entra ID oferecem uma proteção básica com MFA.
Fontes
- Microsoft Learn: MFA obrigatória no Microsoft Entra
- Microsoft Learn: Tutorial para habilitar a MFA
- Microsoft Learn: Acesso condicional
- Microsoft Learn: Privileged Identity Management
- Microsoft Learn: Controle de acesso baseado em função do Azure
- Microsoft Learn: Colaboração B2B no Microsoft Entra
- Microsoft Learn: Microsoft Defender XDR
Lidera os projetos técnicos da Brizmo: migrações para o Microsoft 365, segurança com Defender, Entra ID e Intune, e governança de dados.
Conheça a Brizmo
